

개요
관련법령
-
전자정부법
- 전자정부법 시행령
- 정보시스템 감리기준
-
감리기준 조문별 해설서
- 정보시스템감리 발주·관리 가이드
-
정보시스템감리수행 가이드
- 사업유형별
감리점검가이드(46건)
- 사업유형별
정보시스템 감리란?
-
- 주체
- 감리발주자 및 피감리인의 이해관계로부터 독립된 자가
-
- 목적
- 정보시스템의 효율성을 향상시키고 안전성을 확보하기 위하여
-
- 관점
- 제3자적 관점에서
-
- 감리대상
- 정보시스템의 구축 및 운영 등에 관한 사항을
-
- 감리활동
- 종합적으로 점검하고 문제점을 개선하도록 하는 것
정보시스템 감리 대상
※스와이프하시면 더 많은 내용이 확인 가능합니다.
| 구분 | 대상 기준 | 비고 |
|---|---|---|
| 정보 시스템의 특성 |
|
사용비 1억 원 미만의 소규모 사업으로서 정보시스템 감리의 비용 대비 효과가 낮다고 행정기관 등의 장이 인정하는 경우는 제외 |
| 사업비 규모 |
|
단순한 구입비인지 여부는 행정기관 등의 장이 판단 |
| 행정기관 등의 장이 필요성 |
|
감리시행의 필요성을 판단하는 근거는 “정보시스템 특성“ 기준 참조 |
정보시스템 감리 기대효과
-
- 법적 요건의 준수
-
- 업무 처리와 관련된 규정, 정보화 사업 추진과 관련된 규정 등
-
- 정보시스템의 효과성(Effectiveness) 확보
-
- 정보시스템이 사전에 설정된 목표를 달성하도록 함
-
- 정보시스템의 효율성(Efficiency) 확보
-
- 사용자 측면 : Turnaround Time(Batch Job), Response Time (Transaction)
- 시스템 측면 : Throughput, Capacity, 자원이용도(CPU, Channel, Disk, Software)가 있음
-
- 정보시스템의 안전성(Security) 확보
-
- 무결성(Integrity) : 정확성, 완전성, 일관성, 승인, 최신성
- 가용성(Availability)
- 기밀성(Confidentiality)
정보시스템 감리의 개념
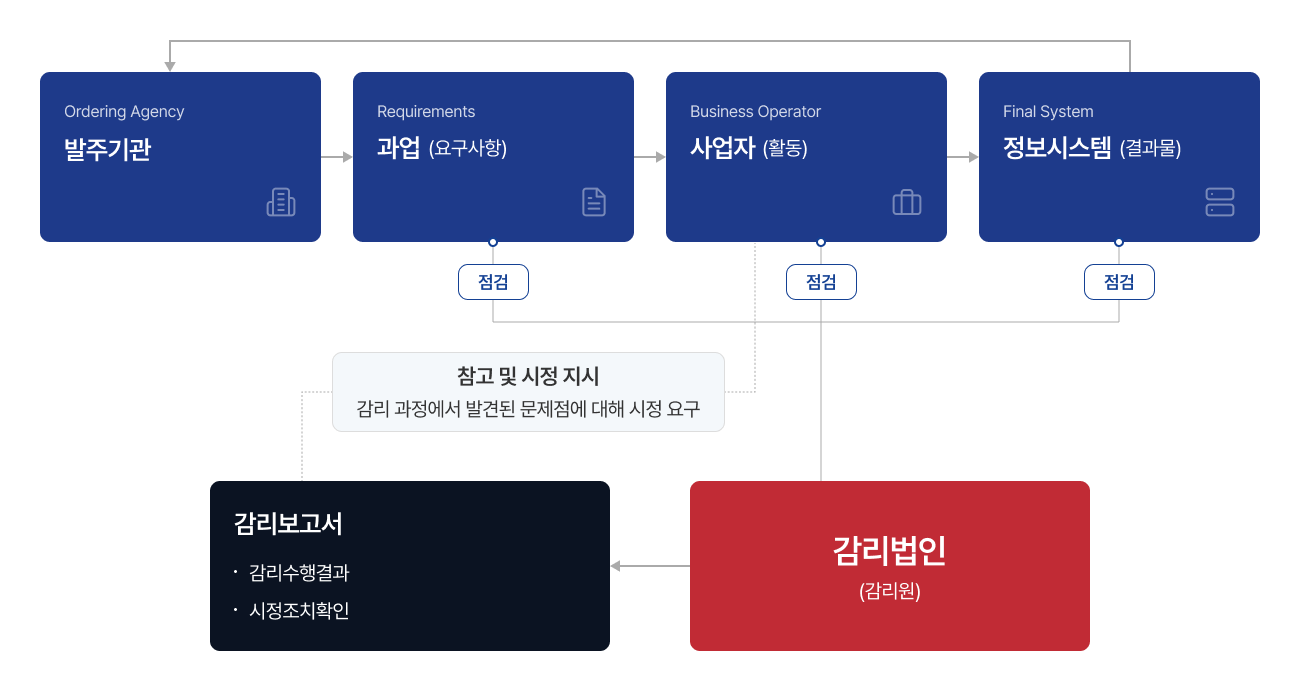
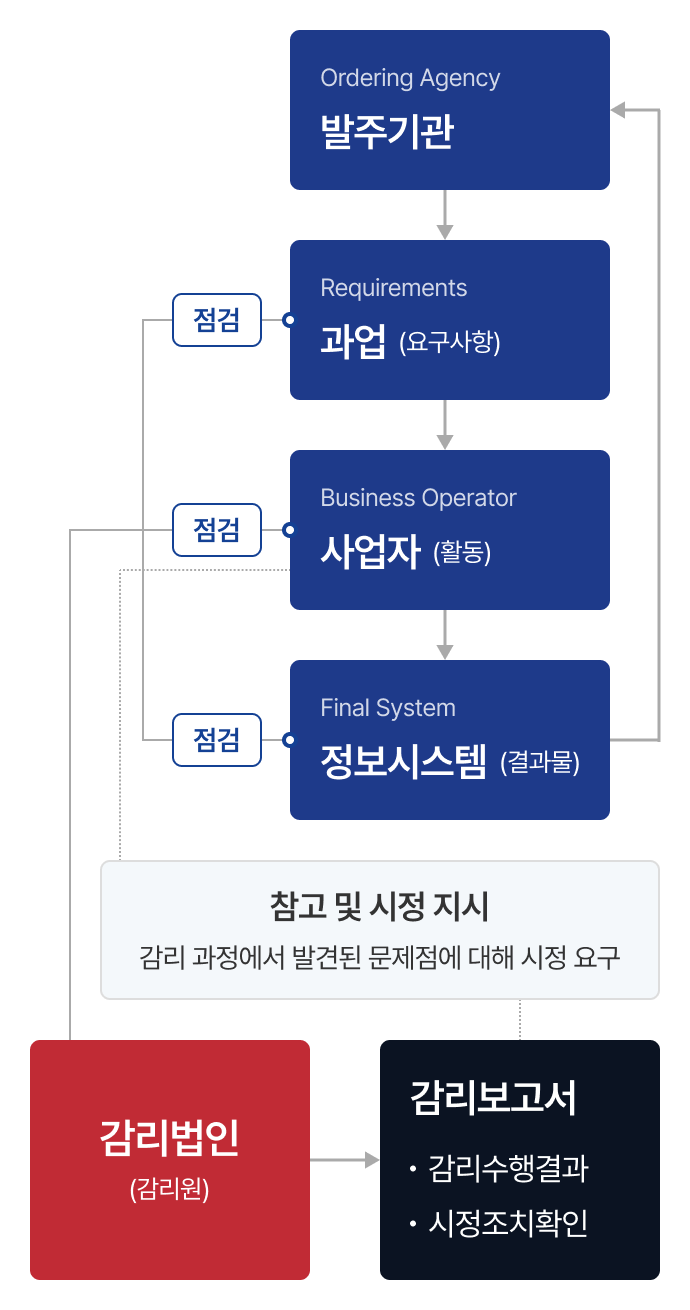
-
- 목적
- 정보시스템의 효율(효과)성 향상, 안정성 확보
-
- 독립성
- 발주자, 사업자의 이해관계로부터 독립적 (제3자의 관점)
-
- 대상
- 정보시스템의 구축 및 운영 등에 관한 사항
-
- 방법
- 종합적으로 점검하고 문제점을 개선토록 하는 것
감리의 주체
- 감리 결과 책임의 주체
-
- 감리법인
- 재정능력, 기술능력을 갖추고 등록
-
- 예외
- 국가안전보장 등 특수한 경우, 발주기관에서 지정한 기관
- 감리업무 수행
-
- 감리원
- 기술자격, IT업무경력을 갖추고 감리원증을 교부받은 자
-
- 예외
- 감리원이 아닌 특정분야 전문가를 30% 범위내에서 보조인력 활용 가능
